
ZAP
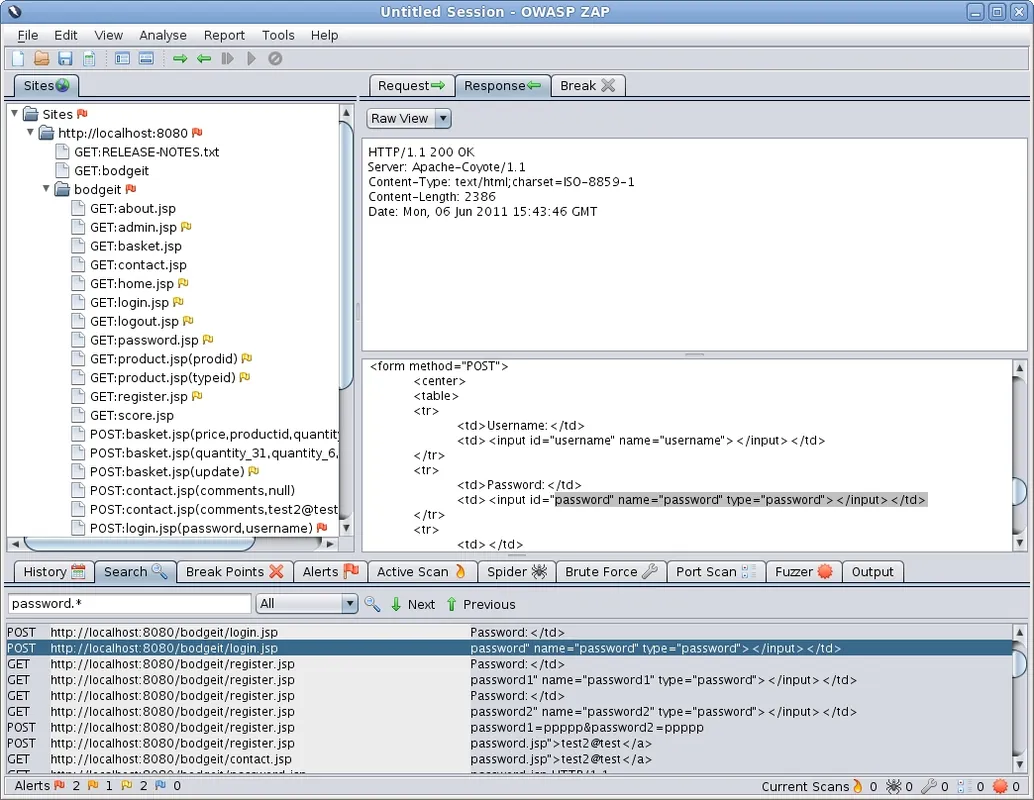
ZAP (Zed Attack Proxy) ist ein quelloffenes Werkzeug für dynamische Anwendungssicherheitstests (DAST), das Sicherheitslücken in Webanwendungen aufdeckt. Als abfangender Proxy zwischen Browser und Server ermöglicht es Entwicklern und Sicherheitsexperten, den HTTP/HTTPS-Datenverkehr detailliert zu analysieren.
github.com · Offizielle Website
- ✓ Offizielle Quelle (winget)
- ✓ SHA256 aus der offiziellen Paketquelle
- ✓ Zuletzt geprüft: 4. November 2026
- Dies ist kein Virenscan. Bei VirusTotal prüfen
- Version
- 2.17.0
- Veröffentlicht
- 15. Dezember 2025
- Lizenz
- Apache-2.0
- Installationsart
- exe
Wie benutze ich das?
Geben Sie im Startmenü Terminal ein und öffnen Sie es, fügen Sie den Befehl ein (Strg+V oder Rechtsklick) und drücken Sie Enter. Der Befehl nutzt winget, den Paketmanager von Windows, und installiert das Programm aus der offiziellen Quelle.
winget install --id ZAP.ZAP -eSHA256 (Dateiprüfung)
ebdaf6f00ffd9c21891d29360196e13a14091f84dde2bfa1e0b61213a93bc5caflathub.org · Offizielle Website
- ✓ Offizielle Quelle (Flathub)
- ✓ Zuletzt geprüft: 4. November 2026
- Version
- 2.17.0
- Veröffentlicht
- 15. Dezember 2025
- Lizenz
- Apache-2.0
- Installationsart
- flatpak
Wie benutze ich das?
Öffnen Sie ein Terminal, fügen Sie den Befehl ein und drücken Sie Enter. Flatpak und Flathub müssen eingerichtet sein; Linux Mint bringt sie mit, für andere Distributionen siehe flathub.org/setup.
flatpak install flathub org.zaproxy.ZAPIn den offiziellen Paketquellen haben wir keine macOS-Version von ZAP gefunden; prüfen Sie die Website des Herstellers.
In den offiziellen Paketquellen haben wir keine Android-Version von ZAP gefunden; prüfen Sie die Website des Herstellers.
ZAP 2.17.0: Was ist neu?
Das Wichtigste
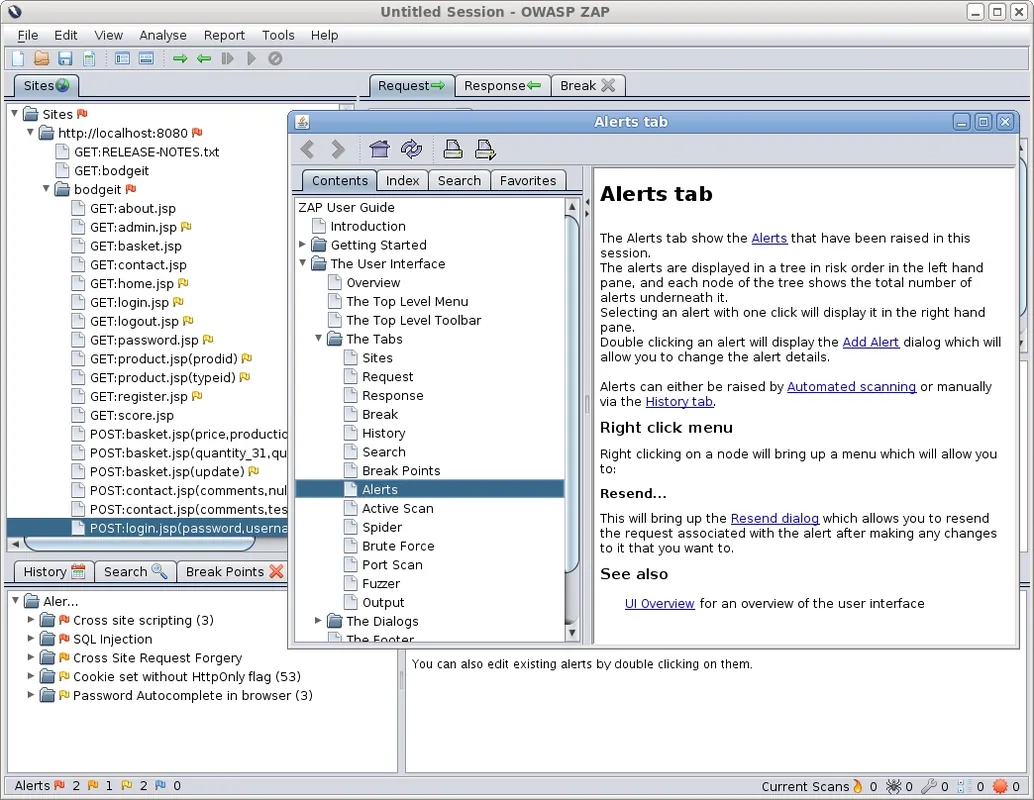
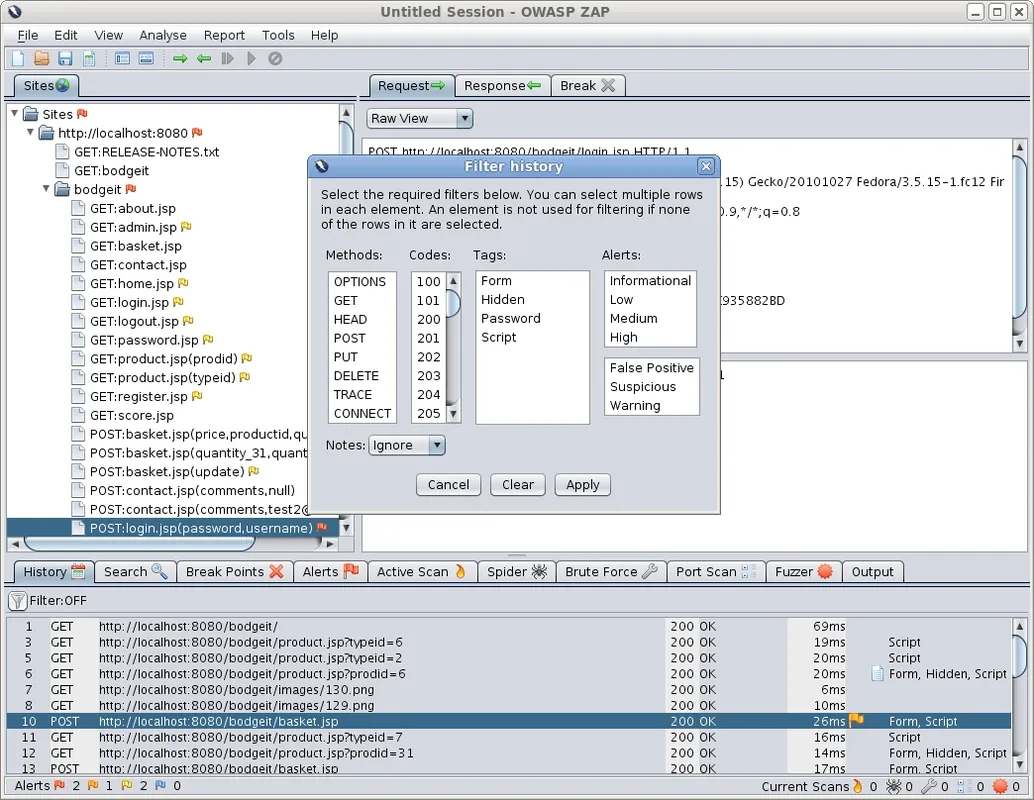
- Abfangender Proxy zum Erfassen, Prüfen und Modifizieren von HTTP- und HTTPS-Verbindungen
- Automatische aktive und passive Scanner zur Identifizierung bekannter Schwachstellen
- Integrierte Web-Spider zur systematischen Erkennung und Erfassung von Webseitenstrukturen
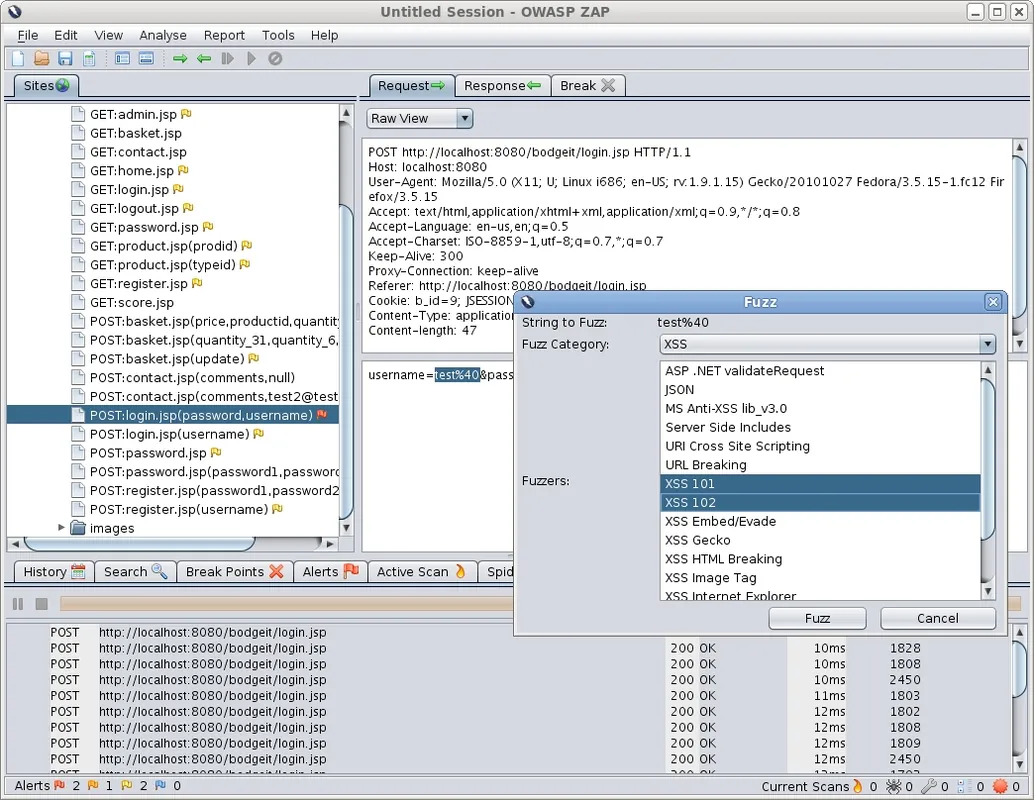
- Fuzzing-Modul zur gezielten Überprüfung von Eingabefeldern und Schnittstellen
Für wen ist es?
Geeignet für Softwareentwickler, Penetrationstester und IT-Sicherheitsbeauftragte, die Webanwendungen und APIs auf Sicherheitslücken überprüfen.
Gut zu wissen vor der Installation
- Umfangreiche automatische Scans können erhebliche Arbeitsspeicher- und Prozessorressourcen beanspruchen.
- Grundlegende Kenntnisse von Webprotokollen und Sicherheitskonzepten sind für eine zielgerichtete Nutzung erforderlich.
Screenshots
Installation
Windows
- Laden Sie das offizielle Installationsprogramm über unsere Download-Schaltfläche herunter oder führen Sie 'winget install --id ZAP.ZAP -e' aus.
- Öffnen Sie die Installationsdatei und folgen Sie den Bildschirmanweisungen.
- Starten Sie ZAP über das Windows-Startmenü.
Linux
- Klicken Sie auf die offizielle Download-Schaltfläche, um die Flathub-Seite aufzurufen.
- Alternativ führen Sie im Terminal den Befehl 'flatpak install flathub org.zaproxy.ZAP' aus.
- Starten Sie ZAP nach Abschluss der Installation über das Anwendungsmenü.
Alternativen
- Burp Suite Community Edition
- Nikto
- Wapiti
Häufige Fragen
Ist ZAP uneingeschränkt kostenlos nutzbar?
Ja, ZAP ist ein Open-Source-Projekt unter der Apache-2.0-Lizenz und darf sowohl privat als auch kommerziell kostenfrei eingesetzt werden.
Wird für die Nutzung von ZAP Java benötigt?
ZAP basiert auf Java. Das offizielle Windows-Installationspaket bringt die benötigte Laufzeitumgebung meist direkt mit, andernfalls wird ein JRE vorausgesetzt.
Lässt sich ZAP in automatisierte Testabläufe einbinden?
Ja, über die integrierte REST-API und den Daemon-Modus lässt sich das Programm flexibel in CI/CD-Pipelines integrieren.