
ZAP
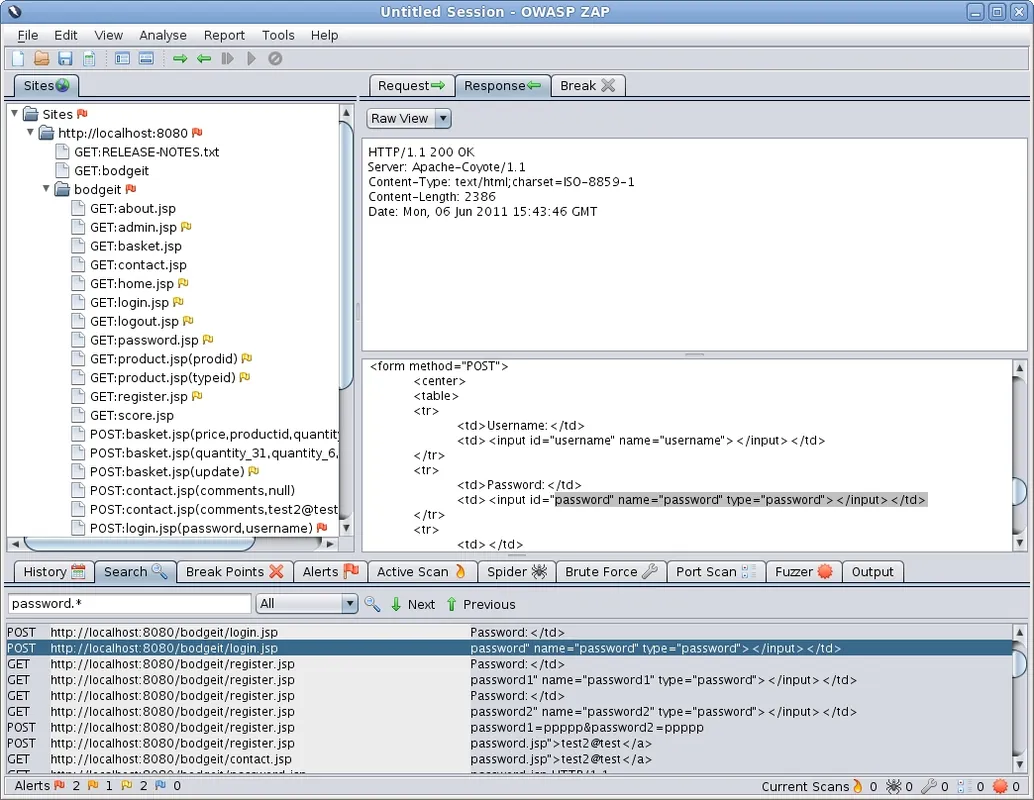
ZAP (Zed Attack Proxy) est un outil open source de test dynamique de sécurité des applications (DAST) conçu pour détecter les vulnérabilités dans les applications web. Positionné comme un proxy d'interception entre le navigateur et le serveur, il permet d'analyser le trafic HTTP/HTTPS et de repérer les failles de sécurité.
github.com · Site officiel
- ✓ Source officielle (winget)
- ✓ SHA256 issu du dépôt officiel
- ✓ Dernière vérification: 4 novembre 2026
- Ceci n'est pas une analyse antivirus. Vérifier sur VirusTotal
- Version
- 2.17.0
- Date de sortie
- 15 décembre 2025
- Licence
- Apache-2.0
- Type d'installateur
- exe
Comment l'utiliser ?
Tapez Terminal dans le menu Démarrer et ouvrez-le, collez la commande (Ctrl+V ou clic droit) et appuyez sur Entrée. Elle utilise winget, le gestionnaire de paquets de Windows, pour installer le logiciel depuis sa source officielle.
winget install --id ZAP.ZAP -eSHA256 (vérification du fichier)
ebdaf6f00ffd9c21891d29360196e13a14091f84dde2bfa1e0b61213a93bc5caflathub.org · Site officiel
- ✓ Source officielle (Flathub)
- ✓ Dernière vérification: 4 novembre 2026
- Version
- 2.17.0
- Date de sortie
- 15 décembre 2025
- Licence
- Apache-2.0
- Type d'installateur
- flatpak
Comment l'utiliser ?
Ouvrez un terminal, collez la commande et appuyez sur Entrée. Flatpak et Flathub doivent être configurés ; Linux Mint les inclut, pour les autres distributions voir flathub.org/setup.
flatpak install flathub org.zaproxy.ZAPNous n'avons pas trouvé de version de ZAP pour macOS dans les dépôts officiels ; consultez le site de l'éditeur.
Nous n'avons pas trouvé de version de ZAP pour Android dans les dépôts officiels ; consultez le site de l'éditeur.
ZAP 2.17.0 : quoi de neuf ?
Points forts
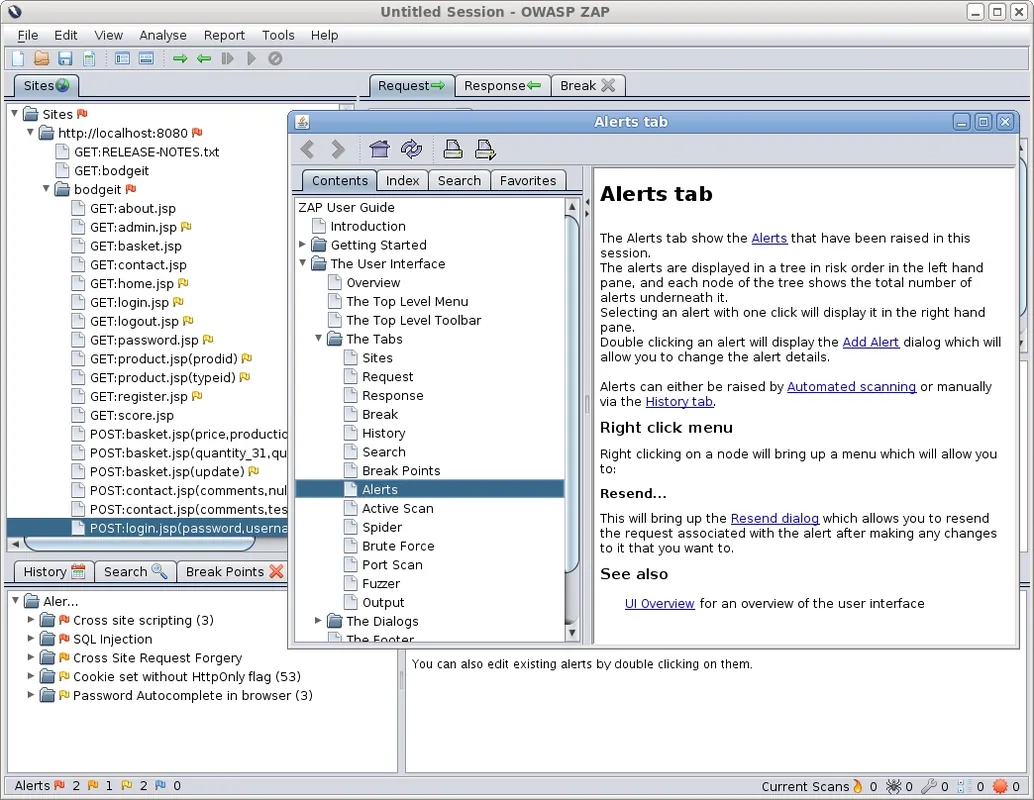
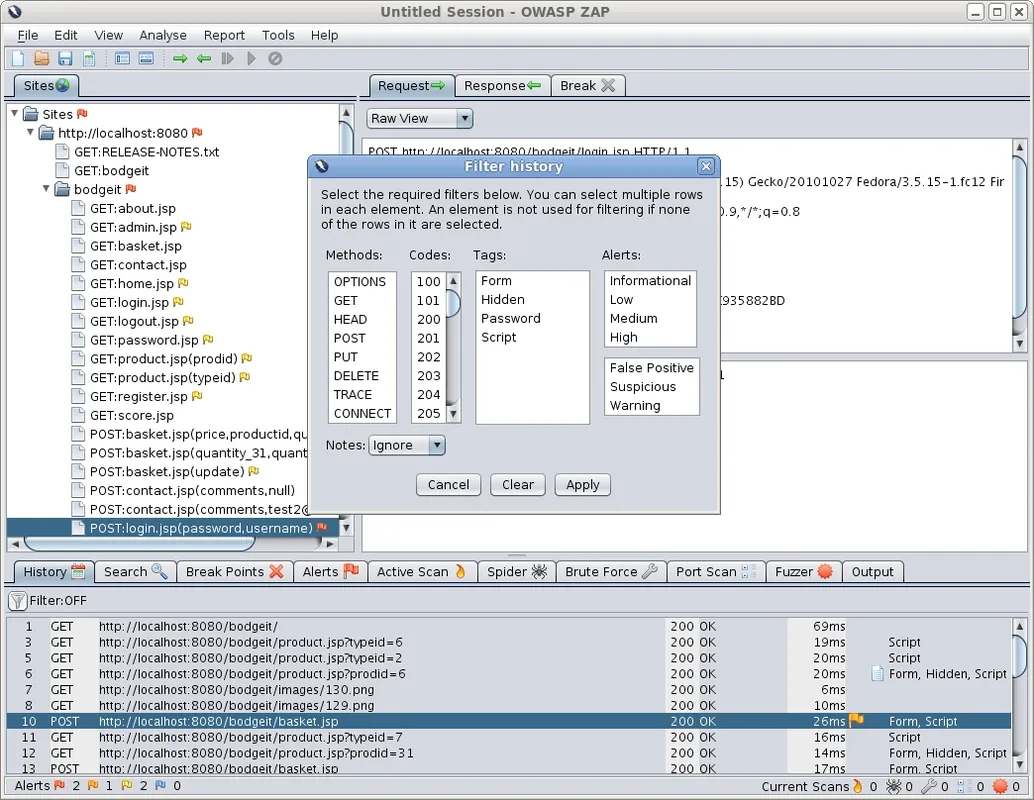
- Proxy d'interception pour capturer, inspecter et modifier les requêtes et réponses HTTP/HTTPS
- Scanners de sécurité actifs et passifs pour déceler les vulnérabilités web courantes
- Outils d'exploration automatisée (spiders) pour cartographier la structure des sites web
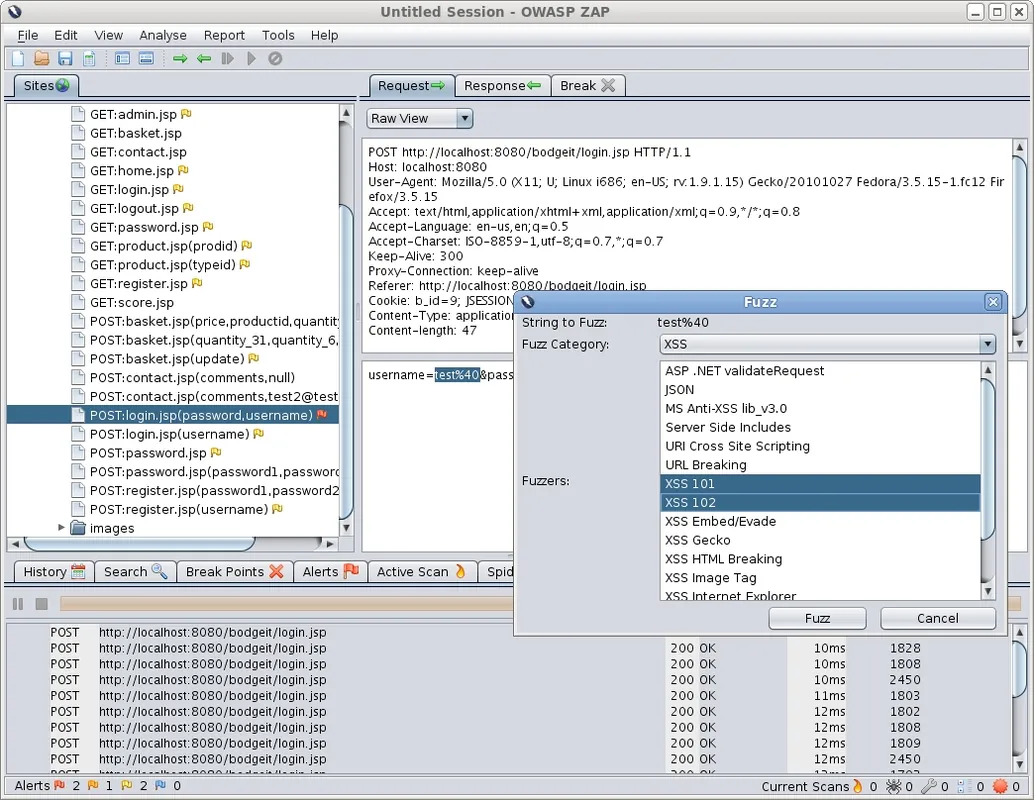
- Module de fuzzing pour tester la robustesse des champs de saisie et des points de terminaison d'API
Pour qui ?
Destiné aux développeurs web, experts en cybersécurité et auditeurs de tests d'intrusion souhaitant évaluer la sécurité de leurs sites et API.
Bon à savoir avant d'installer
- Les scans complets sur des applications complexes peuvent mobiliser d'importantes ressources en mémoire vive et en calcul.
- La prise en main exige des connaissances solides sur le protocole HTTP et les mécanismes de sécurité web.
Captures d'écran
Installation
Windows
- Téléchargez le programme d'installation officiel via le bouton de notre page ou lancez 'winget install --id ZAP.ZAP -e' dans un terminal.
- Exécutez le fichier téléchargé et suivez les étapes de l'assistant d'installation.
- Ouvrez ZAP depuis le menu Démarrer de Windows.
Linux
- Cliquez sur le lien de téléchargement officiel pour accéder à la page Flathub.
- Vous pouvez également ouvrir un terminal et saisir 'flatpak install flathub org.zaproxy.ZAP'.
- Lancez ZAP depuis le lanceur d'applications de votre système une fois l'installation terminée.
Alternatives
- Burp Suite Community Edition
- Nikto
- Wapiti
Questions fréquentes
ZAP est-il totalement gratuit et open source ?
Oui, ZAP est distribué sous licence Apache-2.0 et peut être utilisé sans frais dans des cadres personnels ou professionnels.
ZAP nécessite-t-il l'installation de Java ?
ZAP fonctionne avec Java. L'installateur Windows intègre l'environnement nécessaire, tandis que d'autres distributions requièrent un Java Runtime Environment (JRE).
Peut-on utiliser ZAP de manière automatisée en ligne de commande ?
Oui, ZAP intègre un mode démon et une API complète facilitant son exécution au sein de pipelines d'intégration continue (CI/CD).