
Wireshark
Wireshark ist ein quelloffener Netzwerkprotokoll-Analysator, der für Fehlerdiagnosen, Netzwerkanalysen und die Entwicklung von Kommunikationsprotokollen eingesetzt wird. Das Programm schneidet Datenverkehr in Echtzeit mit und schlüsselt Paketstrukturen detailliert auf.
2.na.dl.wireshark.org · Offizielle Website
- ✓ Offizielle Quelle (winget)
- ✓ Datei ist identisch mit der vom Hersteller veröffentlichten (SHA256 stimmt überein)
- ✓ Zuletzt geprüft: 4. November 2026
- Dies ist kein Virenscan. Bei VirusTotal prüfen
- Version
- 4.6.9
- Veröffentlicht
- 23. September 2026
- Lizenz
- GPL-2.0
- Installationsart
- nullsoft
Wie benutze ich das?
Geben Sie im Startmenü Terminal ein und öffnen Sie es, fügen Sie den Befehl ein (Strg+V oder Rechtsklick) und drücken Sie Enter. Der Befehl nutzt winget, den Paketmanager von Windows, und installiert das Programm aus der offiziellen Quelle.
winget install --id WiresharkFoundation.Wireshark -eSHA256 (Dateiprüfung)
bf9b5ce8a89f244c376a9b1a946276eaa06463dde3e33069a34d7f102f5878cfwww.wireshark.org · Offizielle Website
- ✓ Offizielle Quelle (Homebrew)
- ✓ Datei ist identisch mit der vom Hersteller veröffentlichten (SHA256 stimmt überein)
- ✓ Zuletzt geprüft: 4. November 2026
- Dies ist kein Virenscan. Bei VirusTotal prüfen
- Version
- 4.6.9
- Lizenz
- GPL-2.0
- Installationsart
- dmg
Wie benutze ich das?
Dieser Befehl braucht Homebrew; falls nicht vorhanden, führen Sie zuerst den Installationsbefehl von brew.sh aus. Öffnen Sie dann das Terminal (Programme > Dienstprogramme > Terminal), fügen Sie den Befehl ein und drücken Sie Enter.
brew install --cask wireshark-appSHA256 (Dateiprüfung)
10bd54ccdc3f40457f6a1f0c517bc93703fcb327c4cd4b93002e7a623dacbf38flathub.org · Offizielle Website
- ✓ Community-Paket (Flathub)
- ✓ Zuletzt geprüft: 4. November 2026
- Version
- 4.6.9
- Veröffentlicht
- 20. September 2026
- Lizenz
- GPL-2.0
- Installationsart
- flatpak
Wie benutze ich das?
Öffnen Sie ein Terminal, fügen Sie den Befehl ein und drücken Sie Enter. Flatpak und Flathub müssen eingerichtet sein; Linux Mint bringt sie mit, für andere Distributionen siehe flathub.org/setup.
flatpak install flathub org.wireshark.WiresharkIn den offiziellen Paketquellen haben wir keine Android-Version von Wireshark gefunden; prüfen Sie die Website des Herstellers.
Das Wichtigste
- Live-Paketerfassung und Offline-Analyse gespeicherter Daten
- Tiefgehende Entschlüsselung hunderter Netzwerkprotokolle
- Leistungsstarke Anzeigefilter zur gezielten Paketprüfung
- Farbliche Kennzeichnung von Paketen zur schnellen visuellen Erkennung
- Export und Import gängiger Dateiformate für Netzwerkmitschnitte
Für wen ist es?
Entwickelt für Netzwerkadministratoren, Sicherheitsexperten und Softwareentwickler, die Netzwerkverkehr auf Paketebene untersuchen. Die Software kommt bei der Fehlersuche in Netzwerken sowie beim Debuggen von Kommunikationsprotokollen zum Einsatz.
Gut zu wissen vor der Installation
- Erfordert fundierte Vorkenntnisse über Netzwerkprotokolle, wodurch die Einarbeitung für Einsteiger anspruchsvoll ist.
- Dient ausschließlich der passiven Paketanalyse und bietet keine Mechanismen zum aktiven Blockieren von Datenverkehr.
- Das Flatpak-Paket für Linux wird offiziell ohne integrierte Unterstützung für die direkte Paketerfassung bereitgestellt.
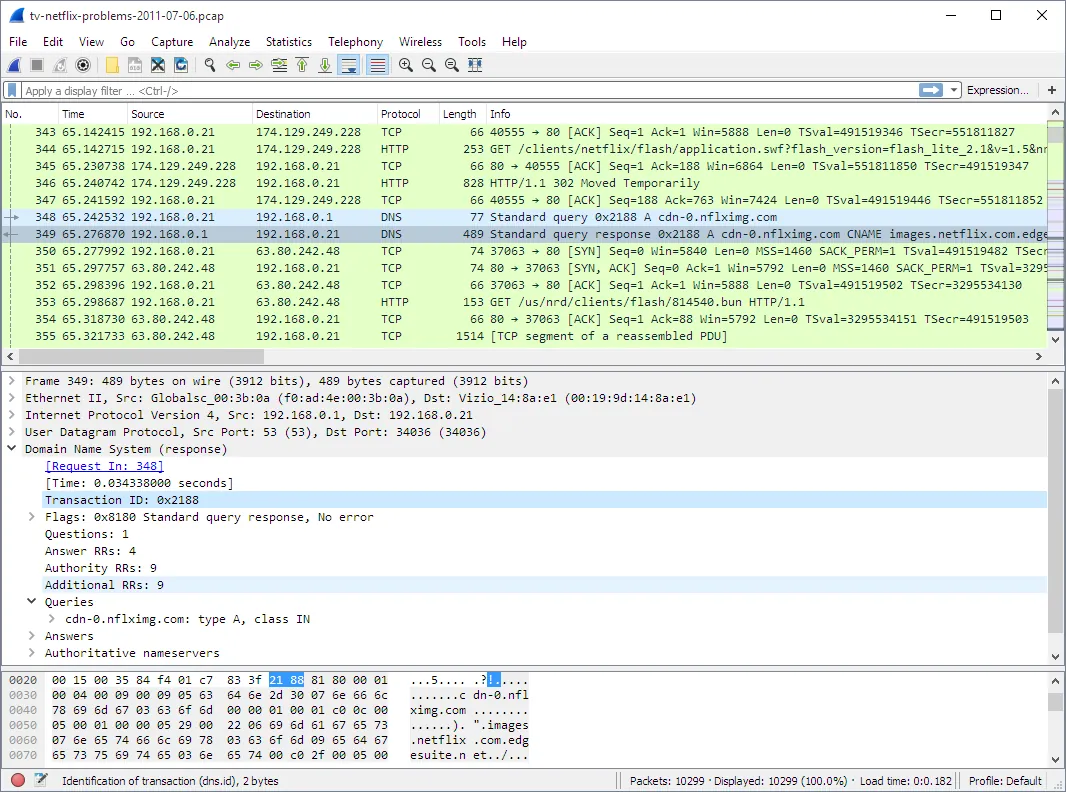
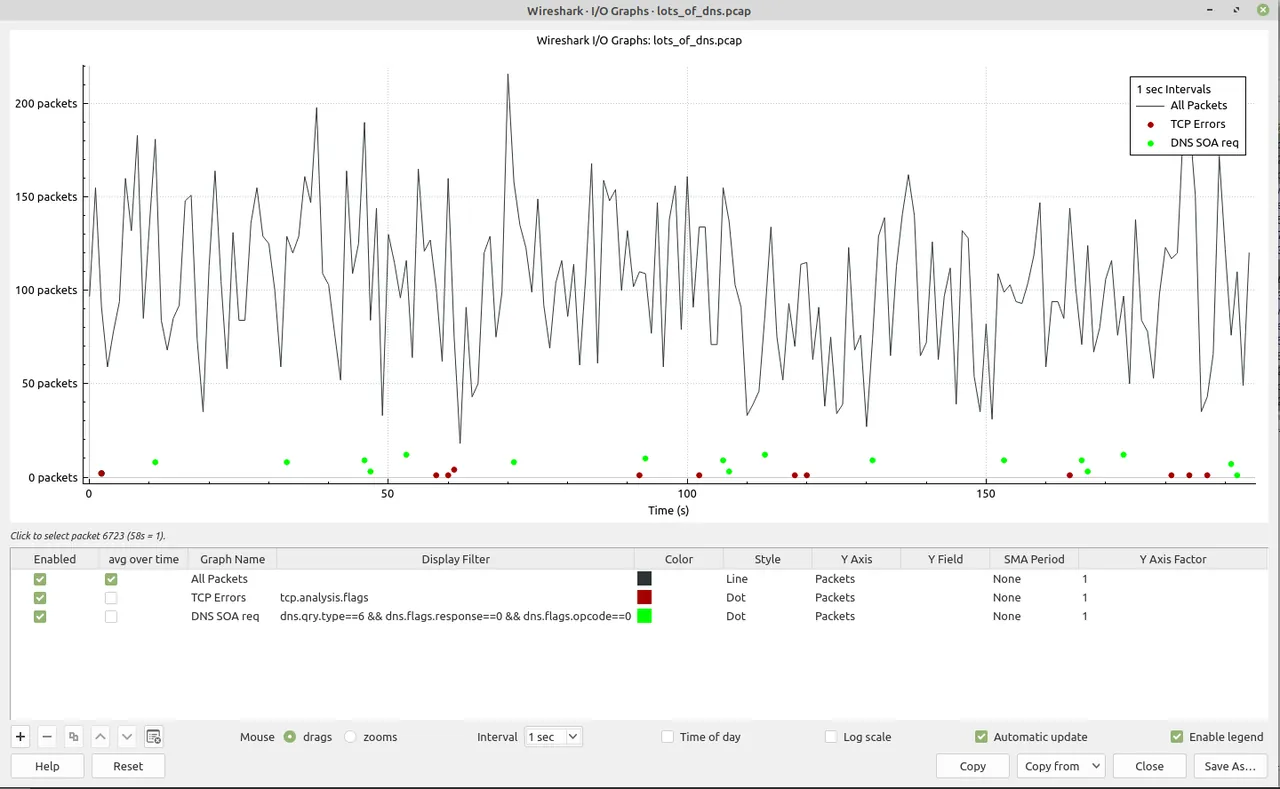
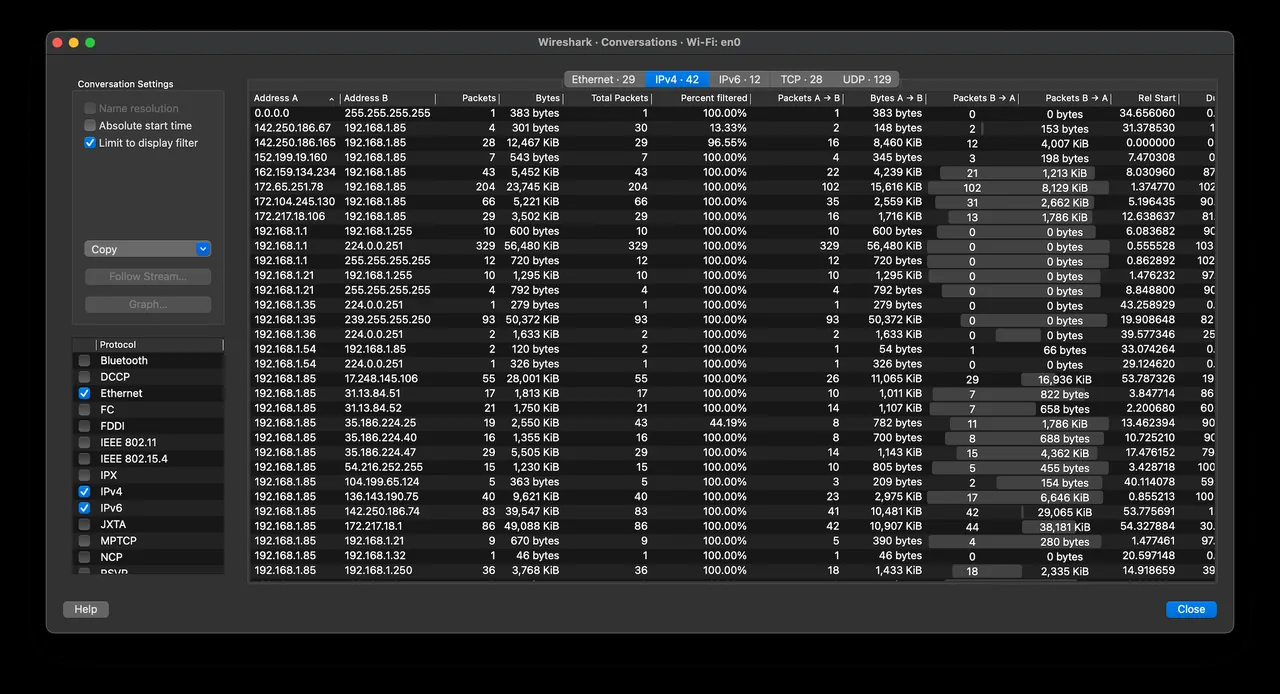
Screenshots
Installation
Windows
- Laden Sie den Installer über unseren Download-Button herunter oder führen Sie winget install --id WiresharkFoundation.Wireshark -e aus.
- Starten Sie die Installation und bestätigen Sie die Einrichtung des Paket-Capture-Treibers.
- Schließen Sie den Assistenten ab und starten Sie Wireshark über das Startmenü.
macOS
- Laden Sie die Installationsdatei über den Download-Link herunter oder nutzen Sie brew install --cask wireshark-app.
- Öffnen Sie das Disk-Image und verschieben Sie Wireshark in den Ordner Programme.
- Richten Sie die erforderlichen Rechte zur Paketerfassung ein und öffnen Sie die Anwendung.
Linux
- Öffnen Sie Ihr Terminal oder Ihre Softwareverwaltung.
- Führen Sie flatpak install flathub org.wireshark.Wireshark aus oder rufen Sie Flathub über unseren Download-Button auf.
- Starten Sie Wireshark anschließend über das Anwendungsmenü.
Alternativen
- tcpdump
- Fiddler
- Ettercap
Häufige Fragen
Ist Wireshark kostenlos und Open Source?
Ja, Wireshark ist ein quelloffenes Programm, das unter der GNU General Public License v2 (GPL-2.0) lizenziert ist.
Werden für die Aufzeichnung Administratorrechte benötigt?
Das Mitschneiden von Live-Datenverkehr über Netzwerkschnittstellen erfordert in der Regel administrative Zugriffsrechte.
Worin liegt der Unterschied zwischen Wireshark und tcpdump?
tcpdump ist ein reines Befehlszeilenwerkzeug, während Wireshark eine grafische Oberfläche mit umfassenden Dekodierungsfunktionen bietet.