
Wireshark
Wireshark es un analizador de protocolos de red de código abierto utilizado para la resolución de incidencias, el análisis de seguridad y el desarrollo de comunicaciones. Captura el tráfico de la red en tiempo real y permite examinar paquetes individuales en detalle.
2.na.dl.wireshark.org · Sitio oficial
- ✓ Fuente oficial (winget)
- ✓ El archivo es idéntico al publicado por el desarrollador (SHA256 coincide)
- ✓ Última comprobación: 4 de noviembre de 2026
- Esto no es un análisis antivirus. Comprobar en VirusTotal
- Versión
- 4.6.9
- Fecha de publicación
- 23 de septiembre de 2026
- Licencia
- GPL-2.0
- Tipo de instalador
- nullsoft
¿Cómo se usa?
Escribe Terminal en el menú Inicio y ábrelo, pega el comando (Ctrl+V o clic derecho) y pulsa Intro. Usa winget, el gestor de paquetes de Windows, para instalar el programa desde su fuente oficial.
winget install --id WiresharkFoundation.Wireshark -eSHA256 (verificación del archivo)
bf9b5ce8a89f244c376a9b1a946276eaa06463dde3e33069a34d7f102f5878cfwww.wireshark.org · Sitio oficial
- ✓ Fuente oficial (Homebrew)
- ✓ El archivo es idéntico al publicado por el desarrollador (SHA256 coincide)
- ✓ Última comprobación: 4 de noviembre de 2026
- Esto no es un análisis antivirus. Comprobar en VirusTotal
- Versión
- 4.6.9
- Licencia
- GPL-2.0
- Tipo de instalador
- dmg
¿Cómo se usa?
Este comando necesita Homebrew; si no lo tienes, ejecuta primero el comando de instalación de brew.sh. Después abre Terminal (Aplicaciones > Utilidades > Terminal), pega el comando y pulsa Intro.
brew install --cask wireshark-appSHA256 (verificación del archivo)
10bd54ccdc3f40457f6a1f0c517bc93703fcb327c4cd4b93002e7a623dacbf38flathub.org · Sitio oficial
- ✓ Paquete de la comunidad (Flathub)
- ✓ Última comprobación: 4 de noviembre de 2026
- Versión
- 4.6.9
- Fecha de publicación
- 20 de septiembre de 2026
- Licencia
- GPL-2.0
- Tipo de instalador
- flatpak
¿Cómo se usa?
Abre un terminal, pega el comando y pulsa Intro. Necesitas Flatpak y Flathub; Linux Mint los trae de serie, para otras distribuciones consulta flathub.org/setup.
flatpak install flathub org.wireshark.WiresharkNo encontramos una versión de Wireshark para Android en los repositorios oficiales; consulta la web del desarrollador.
Lo más destacado
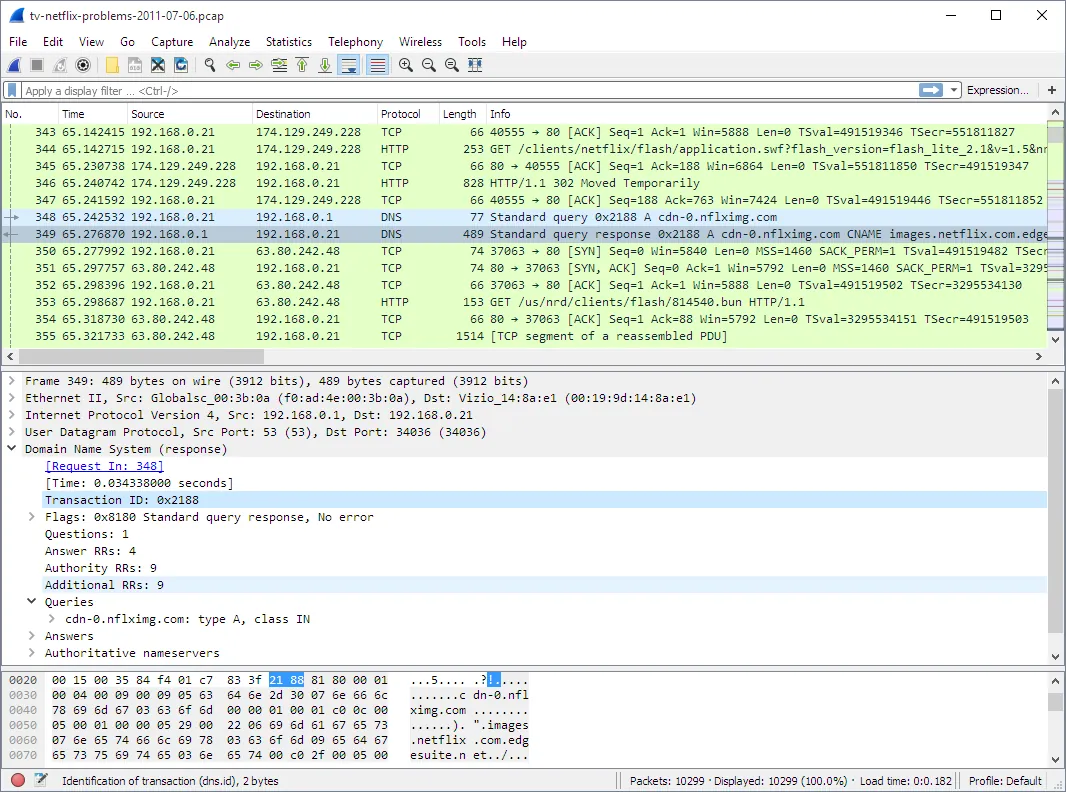
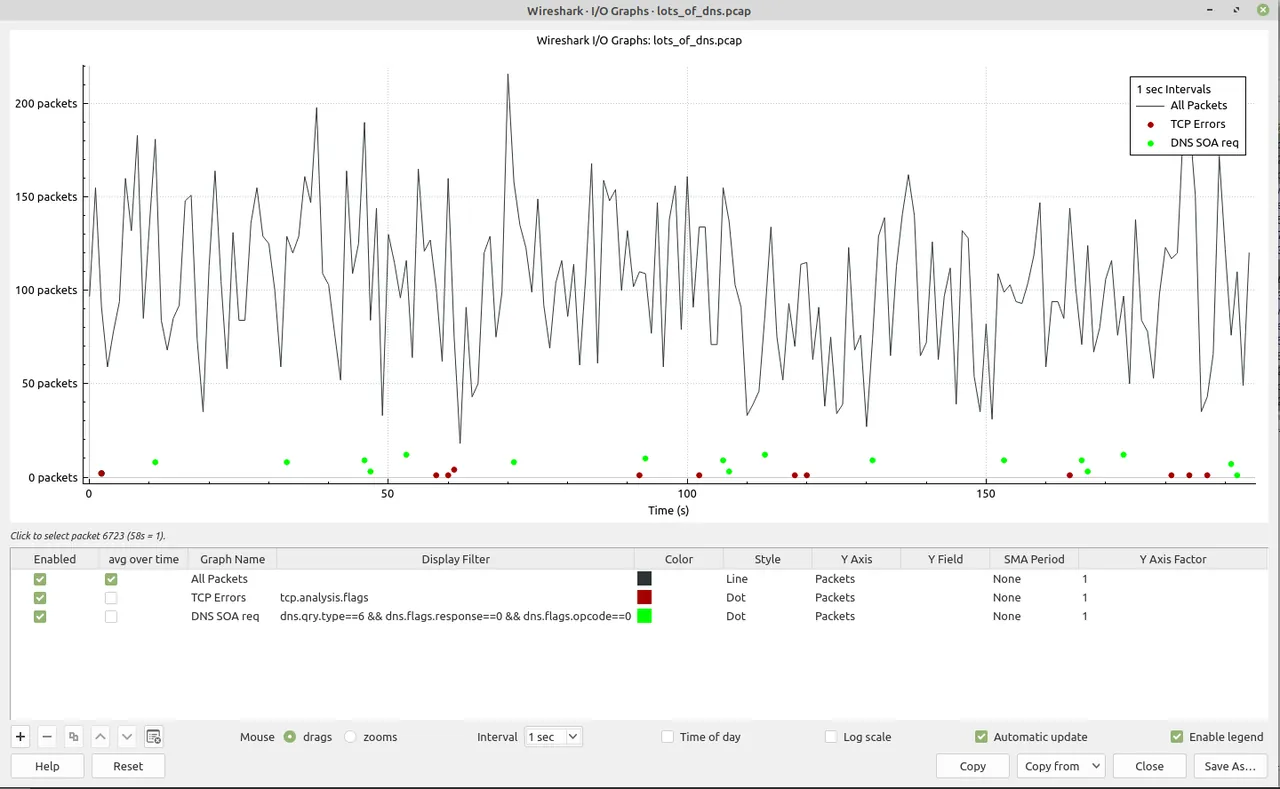
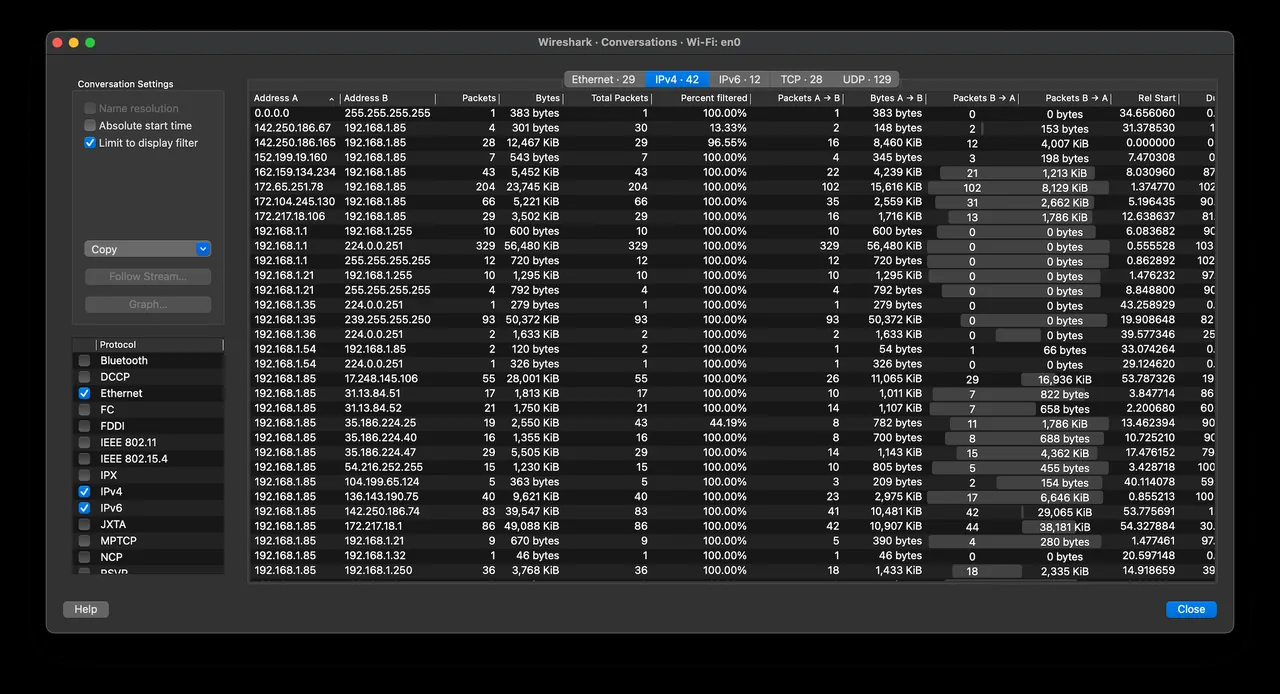
- Captura de paquetes en tiempo real y análisis fuera de línea
- Inspección detallada de cientos de protocolos de red
- Filtros avanzados de visualización para aislar tráfico específico
- Reglas de coloreado de paquetes para facilitar la identificación visual
- Exportación e importación de capturas en múltiples formatos de archivo
¿Para quién es?
Orientado a administradores de redes, ingenieros de ciberseguridad y desarrolladores que necesitan inspeccionar el tráfico de red en tiempo real. Se utiliza comúnmente para diagnosticar fallos de conectividad y analizar el comportamiento de protocolos.
Antes de instalar, ten en cuenta
- Presenta una curva de aprendizaje pronunciada al requerir conocimientos sólidos sobre protocolos y arquitecturas de red.
- Es una herramienta de inspección pasiva, por lo que no previene intrusiones ni bloquea tráfico en la red.
- La versión distribuida en Flatpak para Linux no incluye soporte directo para captura de paquetes.
Capturas de pantalla
Cómo instalar
Windows
- Haga clic en el botón de descarga o ejecute winget install --id WiresharkFoundation.Wireshark -e.
- Ejecute el instalador descargado e incluya el controlador de captura cuando se le solicite.
- Finalice el asistente y abra Wireshark desde el menú Inicio.
macOS
- Descargue el archivo de instalación oficial o utilice brew install --cask wireshark-app.
- Abra la imagen de disco descargada y mueva Wireshark a la carpeta Aplicaciones.
- Complete la configuración de permisos de captura e inicie el programa.
Linux
- Abra el terminal o su gestor de aplicaciones preferido.
- Ejecute flatpak install flathub org.wireshark.Wireshark o acceda a Flathub desde el botón de descarga.
- Inicie Wireshark desde la lista de aplicaciones instaladas.
Alternativas
- tcpdump
- Fiddler
- Ettercap
Preguntas frecuentes
¿Wireshark es una herramienta de uso gratuito?
Sí, Wireshark es software libre y de código abierto bajo la licencia GPL-2.0.
¿Es necesario tener permisos de administrador para usarlo?
Para capturar tráfico en directo desde las interfaces de red se requieren permisos elevados o privilegios de administrador.
¿Cuál es la diferencia entre Wireshark y tcpdump?
tcpdump opera desde la línea de comandos, mientras que Wireshark añade una interfaz gráfica y funciones de análisis exhaustivas.