
Wireshark
O Wireshark é um analisador de protocolos de rede de código aberto empregado na depuração de tráfego, auditorias de segurança e análise de comunicações. Ele intercepta pacotes de dados em tempo real e exibe sua estrutura interna de maneira detalhada.
2.na.dl.wireshark.org · Site oficial
- ✓ Fonte oficial (winget)
- ✓ O arquivo é idêntico ao publicado pelo desenvolvedor (SHA256 confere)
- ✓ Última verificação: 4 de Novembro de 2026
- Isto não é uma verificação de vírus. Verificar no VirusTotal
- Versão
- 4.6.9
- Data de lançamento
- 23 de Setembro de 2026
- Licença
- GPL-2.0
- Tipo de instalador
- nullsoft
Como usar?
Digite Terminal no menu Iniciar e abra, cole o comando (Ctrl+V ou clique direito) e pressione Enter. Ele usa o winget, o gerenciador de pacotes do Windows, para instalar o programa da fonte oficial.
winget install --id WiresharkFoundation.Wireshark -eSHA256 (verificação do arquivo)
bf9b5ce8a89f244c376a9b1a946276eaa06463dde3e33069a34d7f102f5878cfwww.wireshark.org · Site oficial
- ✓ Fonte oficial (Homebrew)
- ✓ O arquivo é idêntico ao publicado pelo desenvolvedor (SHA256 confere)
- ✓ Última verificação: 4 de Novembro de 2026
- Isto não é uma verificação de vírus. Verificar no VirusTotal
- Versão
- 4.6.9
- Licença
- GPL-2.0
- Tipo de instalador
- dmg
Como usar?
Este comando precisa do Homebrew; se não tiver, rode primeiro o comando de instalação de brew.sh. Depois abra o Terminal (Aplicativos > Utilitários > Terminal), cole o comando e pressione Enter.
brew install --cask wireshark-appSHA256 (verificação do arquivo)
10bd54ccdc3f40457f6a1f0c517bc93703fcb327c4cd4b93002e7a623dacbf38flathub.org · Site oficial
- ✓ Pacote da comunidade (Flathub)
- ✓ Última verificação: 4 de Novembro de 2026
- Versão
- 4.6.9
- Data de lançamento
- 20 de Setembro de 2026
- Licença
- GPL-2.0
- Tipo de instalador
- flatpak
Como usar?
Abra um terminal, cole o comando e pressione Enter. É preciso ter Flatpak e Flathub; o Linux Mint já vem com eles, para outras distribuições veja flathub.org/setup.
flatpak install flathub org.wireshark.WiresharkNão encontramos uma versão do Wireshark para Android nos repositórios oficiais; confira o site do desenvolvedor.
Destaques
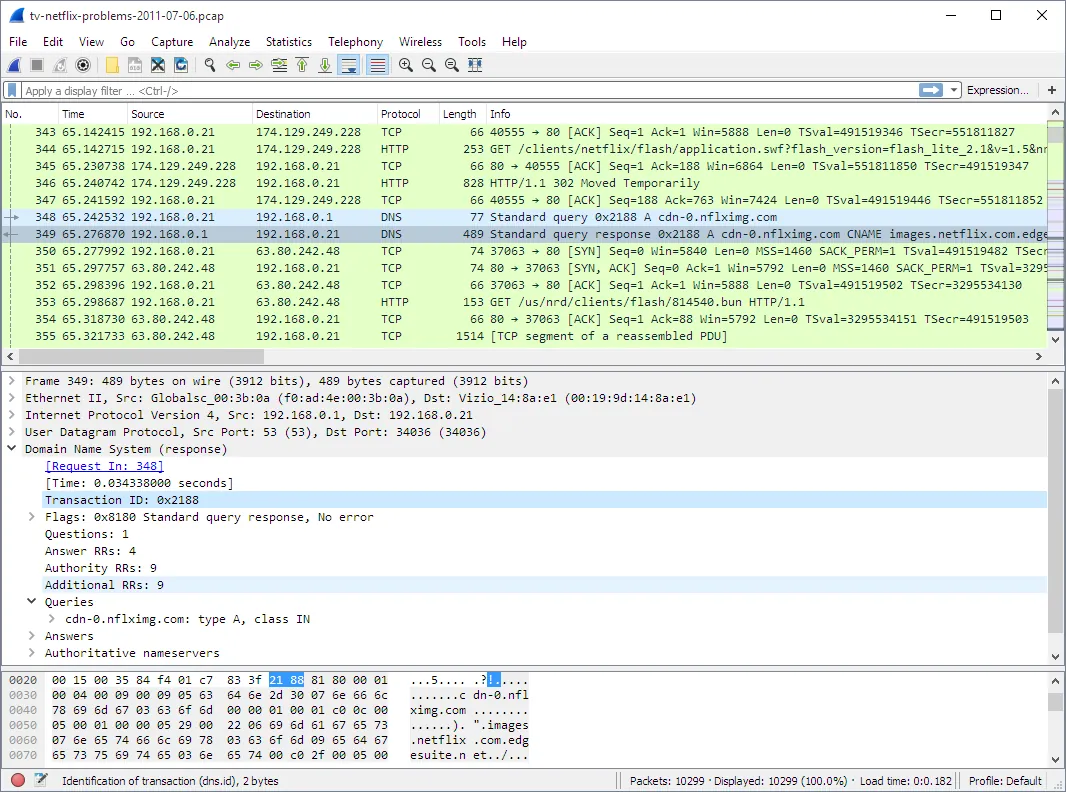
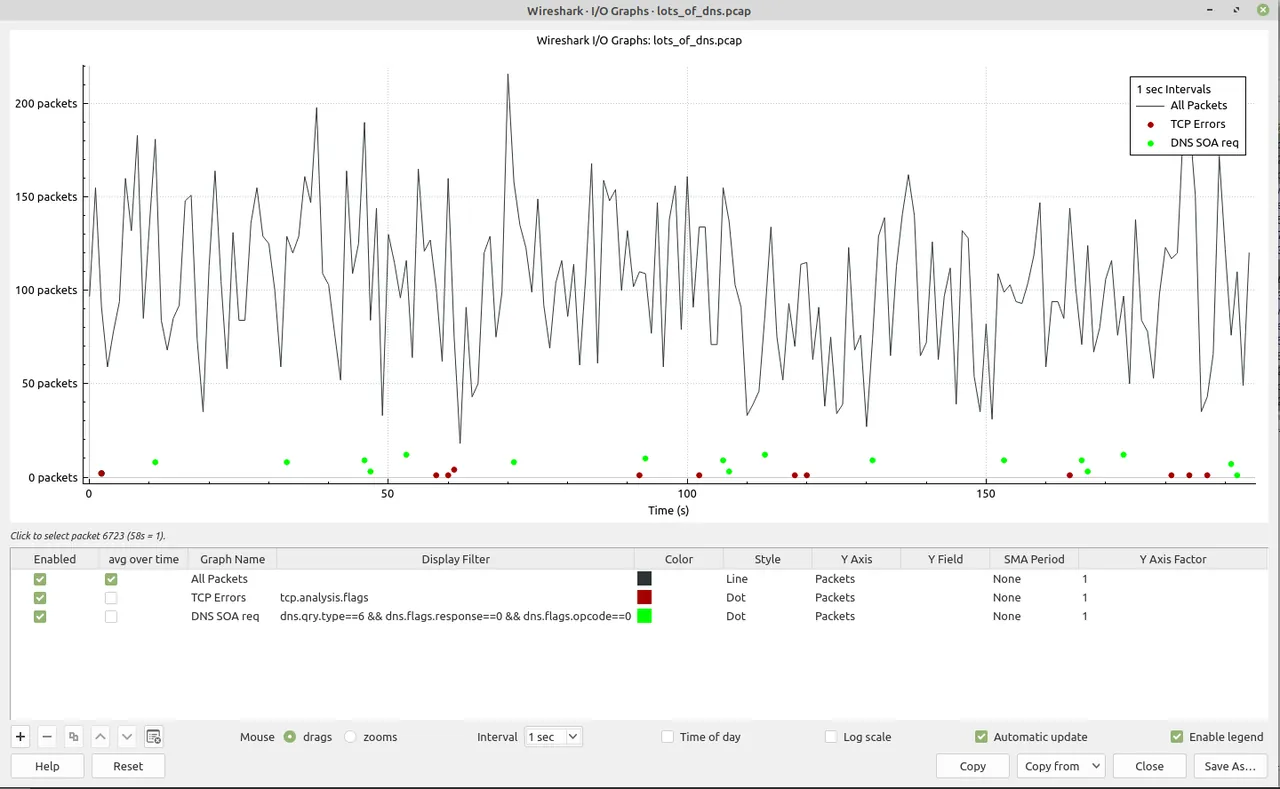
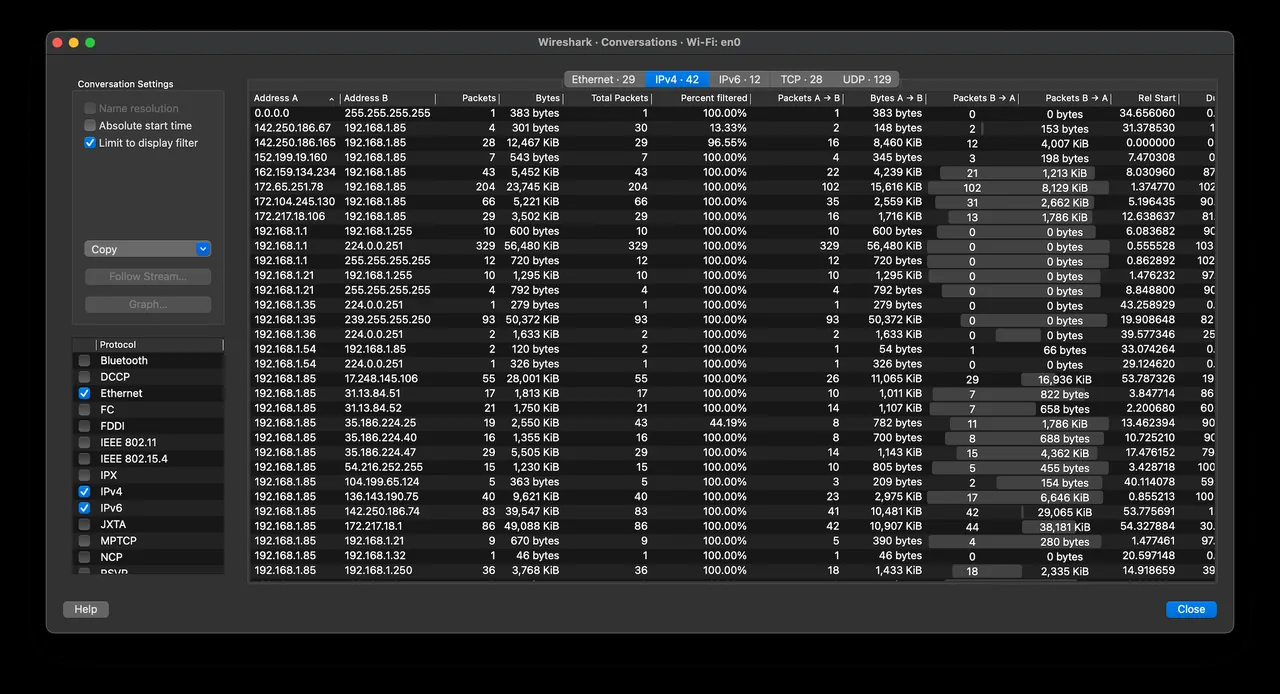
- Captura de tráfego de rede ao vivo e análise de capturas salvas
- Dissecação aprofundada de centenas de protocolos de comunicação
- Filtros de exibição avançados para localizar pacotes específicos
- Regras de coloração personalizáveis para triagem visual ágil
- Compatibilidade com diversos formatos padrão de arquivos de captura
Para quem é?
Destinado a administradores de redes, analistas de segurança e desenvolvedores que trabalham com depuração de protocolos. É utilizado para examinar o tráfego de dados em tempo real e solucionar problemas de conectividade.
Bom saber antes de instalar
- Exige conhecimento técnico aprofundado sobre arquitetura de redes para compreender os pacotes capturados.
- Funciona estritamente como um analisador de tráfego passivo, sem recursos para bloquear conexões ou atuar como firewall.
- O pacote Flatpak para Linux é disponibilizado sem suporte integrado para captura direta de pacotes.
Capturas de tela
Como instalar
Windows
- Baixe o instalador oficial pelo nosso botão ou execute winget install --id WiresharkFoundation.Wireshark -e.
- Inicie o executável e mantenha ativada a instalação do driver de captura de rede.
- Conclua a instalação e abra o Wireshark pelo menu Iniciar.
macOS
- Clique no botão de download oficial ou use brew install --cask wireshark-app no terminal.
- Abra o arquivo baixado e copie o Wireshark para a pasta Aplicativos.
- Conceda as permissões de captura de pacotes necessárias e inicie a ferramenta.
Linux
- Abra o terminal do sistema ou a sua central de software.
- Execute flatpak install flathub org.wireshark.Wireshark ou use nosso link para a página no Flathub.
- Abra o Wireshark por meio do menu de aplicativos do sistema.
Alternativas
- tcpdump
- Fiddler
- Ettercap
Perguntas frequentes
O Wireshark é gratuito e de código aberto?
Sim, o Wireshark é distribuído gratuitamente sob a licença de código aberto GPL-2.0.
É obrigatório ter privilégios de administrador para capturar tráfego?
Sim, a captura direta de pacotes em interfaces de rede exige privilégios de administrador ou configurações de permissão especiais.
O que diferencia o Wireshark do tcpdump?
O tcpdump é voltado para terminal de comando, enquanto o Wireshark oferece interface gráfica com decodificação avançada de protocolos.